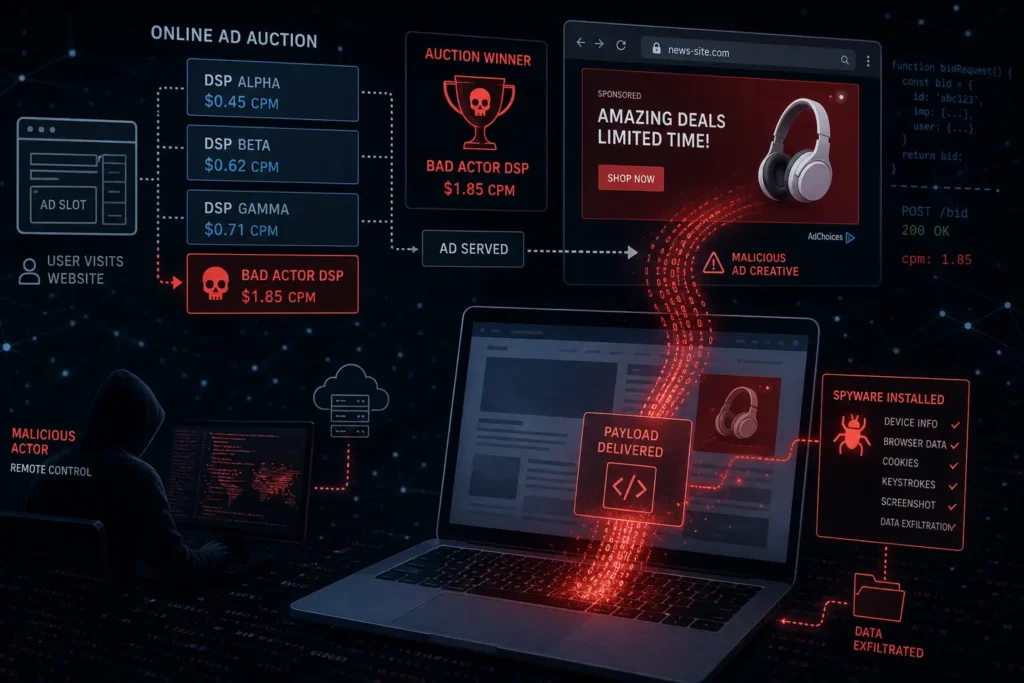
Представьте, что вы просто просматриваете сайт и видите обычный баннер — а на ваше устройство уже устанавливается шпионское ПО. Такую схему впервые обнаружили исследователи из лаборатории цифровых прав Citizen Lab при Университете Торонто.
Что такое «адфекция» и как это работает
Исследователи назвали новый метод adfection («адфекция»). Он базируется на системе реального аукциона (Real-Time Bidding, RTB), которая за доли секунды продаёт рекламное место на сайтах. Во время загрузки страницы на устройство жертвы может быть доставлен не рекламный баннер, а вредоносный код, запускающий установку шпионского ПО — без какого-либо клика пользователя.
Оружие маркетологов стало оружием спецслужб
Рекламные сети собирают подробные данные о пользователях — возраст, геолокацию, интересы, поведение в интернете — чтобы таргетировать рекламу. Путём подмены баннеров злоумышленники могут использовать эти же инструменты для точечного отслеживания конкретных людей: журналистов, активистов и других личностей по их цифровому профилю.
Реальный случай: атака на «Аль-Джазиру»
По данным исследователей, метод adfection уже применялся для установки шпионского ПО на устройства сотрудников катарской телекомпании «Аль-Джазира». При этом в Citizen Lab подчёркивают, что задокументированный инцидент, вероятно, лишь вершина айсберга.
Что теперь делать
Исследователи призывают органы кибербезопасности и регуляторов оценить национальные риски, связанные с нынешней экосистемой онлайн-рекламы. IT-администраторам и обычным пользователям рекомендуется повышать бдительность и проверять устройства на наличие вредоносного ПО.